

Securitum
Úvod do bezpečnosti IT – díl 1
- Kniha
- PL
- díl 1
149,00 zł
Nejnižší cena za 30 dní před slevou:
Dočasně nedostupnéOdesíláme ze skladu v Polsku
Upozornit, až bude zpět
Pošleme jeden e-mail, až bude Úvod do bezpečnosti IT – díl 1 znovu skladem.
- Doprava zdarmaObjednávky od 2 000 Kč · Polsko: obvykle 1-2 pracovní dny
- Faktura ke každé objednávce
- 14 dní na vráceníZásady vrácení
- Technická pomoc po nákupu
Často kupováno společně s Úvod do bezpečnosti IT
Popis
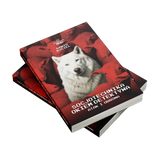
Sekurakova kniha: Úvod do bezpečnosti IT , svazek 1 je společným dílem 18 autorů-praktiků známých v komunitě IT bezpečnosti v Polsku.
Jediná taková publikace na polském trhu.
Koho by měl zajímat Úvod do IT bezpečnosti?
- Zaměstnanci IT a ti, kteří se chtějí dozvědět o aktuálních bezpečnostních doporučeních
- Lidé, kteří dělají své první kroky v oblasti technické bezpečnosti IT
- IT manažeři se zájmem o IT bezpečnost
- Lidé zodpovědní za implementaci bezpečnostních opatření v organizacích
- Pentesteři, kteří si chtějí rozšířit své znalosti o další oblasti související s IT bezpečností
- Lidé zodpovědní za monitorování bezpečnosti IT
- Lidé zvědaví na současné trendy v IT bezpečnosti
Obsah:
1. O etice v hackingu (Gynvael Coldwind)
2. Co by měl každý administrátor vědět o zabezpečení webových aplikací (Michał Sajdak)
3. Android – zabezpečení systému a základy penetračního testování mobilních aplikací (Marek Rzepecki)
4. iOS – zabezpečení systému a základy penetračního testování mobilních aplikací (Marek Rzepecki)
5. Penetrační testy (Marcin Piosek)
6. Úvod do kybernetických hrozeb (Bartosz Jerzman)
7. Modelování hrozeb a analýza rizik aplikací (Łukasz Basa, Wiktor Sędkowski)
8. Úvod do rámce MITRE ATT&CK® (Wojciech Lesicki)
9. Kryptologie z ptačí perspektivy (Iwona Polak)
10. Úvod do bezpečnosti průmyslových řídicích systémů (ICS/OT) (Marcin Dudek)
11. Zabezpečení dat v klidu – šifrování a mazání dat (Krzysztof Wosiński)
12. OSINT – úvod (Tomasz Turba)
13. Fyzická bezpečnost - ochrana majetku (Tomasz Dacka)
14. Moderní fuzzing (Marek Zmysłowski)
15. Mechanismy ověřování e-mailů – SPF, DKIM a DMARC (Grzegorz Trawiński)
16. Hashcat – závod s časem podle dostupných sil a zdrojů (Konrad Jędrzejczyk)
17. Úvod do Metasploit (Piotr Ptaszek)
18. PowerShell v útoku (Paweł Maziarz)
Specifikace:
- Polština
- ~942 stran, více než 2 miliony znaků, barevný tisk
- 18 kapitol od 18 autorů (obsah níže)
Zásady používání
Zařízení je určeno ke vzdělávání, výzkumu a autorizovaným bezpečnostním testům. Testujte pouze vlastní zařízení a systémy nebo takové, k jejichž testování máte souhlas oprávněné osoby či organizace. Při používání zařízení dodržujte platné právní předpisy, včetně pravidel pro rádiovou komunikaci a ochranu soukromí.