

Securitum
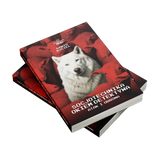
Безопасность веб-приложений
5,0- Книга
- PL
- веб-безопасность
168,00 zł
Самая низкая цена за 30 дней до скидки:
Временно нет в наличииОтправка со склада в Польше
Сообщить о поступлении
Мы отправим одно письмо, когда Безопасность веб-приложений снова появится в наличии.
- Бесплатная доставкаЗаказ от $200 · Польша: обычно 1-2 рабочих дня
- Счёт-фактура к каждому заказу
- 14 дней на возвратУсловия возврата
- Техническая помощь после покупки
Описание
Обязательная книга для всех, кто интересуется кибербезопасностью.
Это первый проект такого рода на польском рынке. Книга полностью написана польскими пентестерами — специалистами в своих областях.
Издана Securitum под редакцией Michał Sajdak.
Для кого?
- Для программистов в целях повышения осведомлённости об угрозах и изучения методов защиты приложений.
- Для тестеров — для знакомства с ключевыми инструментами и знаниями в области кибербезопасности.
- Для пентестеров — для изучения уникальных наступательных техник и формирования практических навыков.
Содержание:
Введение.
- Предисловие [Gynvael Coldwind]
- Правовые аспекты наступательной безопасности ИТ [Bohdan Widła]
- Основы протокола HTTP [для бесплатной загрузки в PDF] [Michał Sajdak]
- Burp Suite Community Edition - введение в работу с HTTP-прокси [Marcin Piosek]
- Протокол HTTP/2 – то есть быстрее, но также и безопаснее? [Michał Sajdak]
- HTTP-заголовки в контексте безопасности [Artur Czyż]
- Chrome DevTools на службе безопасности веб-приложений [Rafał Janicki]
- Безопасность статических паролей [Adrian Michalczyk]
Разведка
- Разведка веб-приложений (поиск целей) [Michał Sajdak]
- Скрытые каталоги и файлы как источник информации о веб-приложениях [Rafał Janicki]
Уязвимости
- Уязвимость Cross-Site Scripting (XSS) [Michał Bentkowski]
- Политика безопасности контента (CSP) [Michał Bentkowski]
- Политика одного источника и совместное использование ресурсов между источниками (CORS) [Mateusz Niezabitowski]
- Уязвимость Cross-Site Request Forgery (CSRF) [Michał Sajdak]
- Уязвимость Server-Side Template Injection (SSTI) [Mateusz Niezabitowski]
- Уязвимость Server-Side Request Forgery (SSRF) [Michał Sajdak]
- Уязвимость SQL injection [Michał Bentkowski]
- Уязвимость Path Traversal [Marcin Piosek]
- Уязвимости Command Injection / Code Injection [Marcin Piosek]
Другие области
- Аутентификация, управление сессией, авторизация [Marcin Piosek]
- Ловушки при обработке файлов XML [Michał Bentkowski]
- Безопасность API REST [Michał Sajdak]
- Опасности JSON Web Token (JWT) [Michał Sajdak]
- Преимущества и недостатки OAuth 2.0 с точки зрения безопасности [Marcin Piosek]
- Безопасность протокола WebSocket [Marcin Piosek]
- Введение в программы Bug Bounty [Jarosław Kamiński]
- Флаг SameSite - как он работает и от чего обеспечивает защиту? [Marcin Piosek]
Десериализация
- Опасности десериализации в PHP [Michał Bentkowski]
- Опасности десериализации в Python (модуль pickle) [Michał Bentkowski]
- Опасности десериализации в .NET [Grzegorz Trawiński]
- Опасности десериализации в Java [Mateusz Niezabitowski]
Спецификация:
- Польский язык
- Около 800 страниц
- 10 авторов
- 30 глав
- Интегральный переплёт
Существует возможность заказать книгу с подписями нескольких авторов.
Отзывы покупателей
5,0/ 5
4 отзыва