

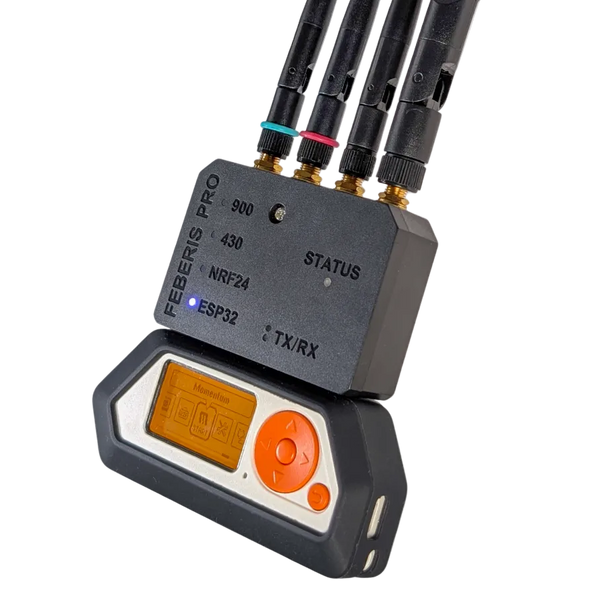
Feberis Pro - Zaawansowana płytka rozszerzająca dla Flipper Zero
2× CC1101 · NRF24 · ESP32 · GPS
469,00 złNa stanie

Najniższa cena z 30 dni przed obniżką:
Powiadom mnie, gdy wróci
Wyślemy jeden mail, gdy Flipper Zero – Hakerski Multitool dla Pentesterów znów będzie na stanie.
Rozszerzenia i akcesoria sprawdzone z Flipperem Zero.
2× CC1101 · NRF24 · ESP32 · GPS
Flipper Zero w skrócie
Flipper Zero to przenośne urządzenie wielofunkcyjne łączące dziewięć narzędzi pentestera w jednej obudowie wielkości pendrive’a. Działa samodzielnie – nie wymaga komputera, telefonu ani aplikacji. Sterujesz pięciokierunkowym przyciskiem nawigacyjnym, wszystko widać na monochromatycznym wyświetlaczu LCD. Sklep Sapsan jest oficjalnym dystrybutorem Flipper Devices – urządzenia kupisz z pełną 24-miesięczną gwarancją oraz wsparciem technicznym po polsku.
Flipper Zero to otwartoźródłowe urządzenie pentestera i hobbysty bezpieczeństwa, zaprojektowane na bazie sprawdzonych projektów open-source: Proxmark, HydraNFC, Rubber Ducky i Pwnagotchi. W jednej obudowie znajdziesz dziewięć niezależnych modułów, które normalnie wymagałyby kilku osobnych narzędzi:
Flipper Zero jest gotowy do pracy zaraz po wyjęciu z pudełka – nie potrzebujesz instalować firmware, kompilować bibliotek ani klonować repozytoriów. Wszystkie protokoły są wstępnie załadowane.
Tak – posiadanie i używanie Flipper Zero w Polsce jest legalne, dopóki działasz na własnych urządzeniach lub masz zgodę właściciela. Sam fakt skanowania własnej karty miejskiej, klonowania własnego pilota do bramy czy testowania własnej sieci WiFi nie jest złamaniem prawa.
Granica leży tam, gdzie zaczyna się ingerencja w cudze systemy bez zgody – wtedy zastosowanie ma art. 267 i 268a Kodeksu karnego (nieuprawniony dostęp do informacji oraz systemów komputerowych). Pełną analizę przepisów znajdziesz w naszym artykule: Flipper Zero a prawo w Polsce – co wolno, a czego nie.
Flipper One to zapowiedziany następca Flipper Zero – nowsza, mocniejsza platforma z systemem Linux i pełnoprawnym SDR. Na rynku jeszcze go nie ma, a oficjalna data premiery nie została potwierdzona. Jeśli potrzebujesz urządzenia dziś, Flipper Zero pozostaje najlepszym wyborem.
| Cecha | Flipper Zero | Flipper One | HackRF One |
|---|---|---|---|
| Status | Dostępny od ręki | Zapowiedź, brak premiery | Dostępny od ręki |
| Sub-GHz | TI CC1101 (4 pasma) | Planowany pełny SDR | SDR 1 MHz – 6 GHz |
| WiFi | Przez moduł zewnętrzny | Wbudowany (deklaracja) | Brak |
| RFID / NFC | Tak, oba pasma | Tak (deklaracja) | Brak |
| BadUSB | Tak, natywnie | Tak (deklaracja) | Nie |
| System | RTOS dedykowany | Linux (deklaracja) | Wymaga PC |
| Dla kogo | Hobbysta i pentester | Profesjonalista RF | Inżynier SDR |
Więcej o nadchodzącym Flipper One: Flipper One – co już wiemy o następcy. Jeśli szukasz pełnoprawnego SDR, sprawdź HackRF One z PortaPack H4M.
Flipper Zero zawiera w pełni kontrolowaną platformę RF opartą na chipie TI CC1101. Pozwala przechwytywać, analizować i retransmitować sygnał na pasmach 315, 433, 868 i 915 MHz. Wbudowana biblioteka rozpoznaje większość popularnych protokołów pilotów (Princeton, CAME, Nice FLO, Keeloq i inne). Pełen dostęp do podsystemu radiowego umożliwia budowę własnych modułów – świetnie nadaje się do tego płytka prototypowa do Flipper Zero. Chcesz większego zasięgu? Zamiast standardowego CC1101 użyj wzmacniacza MAXIMUS CC1101.
Tagi niskiej częstotliwości odczytasz, zapiszesz, sklonujesz na nową kartę lub wyeksportujesz do analizy. Obsługiwane są karty EM400x, EM410x, HIDProx, Indala oraz T5577 (uniwersalna karta-klon).
Pełna obsługa wysokoczęstotliwościowych tagów NFC – odczyt, zapis i emulacja w jednym urządzeniu:
W pełni programowalny nadajnik-odbiornik IR z fabryczną biblioteką pilotów do setek urządzeń – telewizorów, klimatyzacji, zestawów stereo, oświetlenia.
Flipper Zero emuluje urządzenia HID przez USB – klawiaturę, mysz, kartę sieciową – i wykonuje skrypty Rubber Ducky bezpośrednio z karty SD. Idealne do testów penetracyjnych, automatyzacji zadań i red teamingu.
Pełnowartościowe wyprowadzenia 3.3V / 5V tolerant pozwalają używać Flippera jako mostka USB do SPI, UART i I²C. Wykorzystasz go do flashowania, debugowania i fuzzingu mikrokontrolerów.
Flipper Zero to pełnoprawny klucz U2F – kompatybilny z każdą usługą obsługującą ten standard (Google, Twitter, GitHub, LastPass i wiele innych). Znacznie silniejsze 2FA niż SMS lub e-mail.
Wbudowane styki 1-Wire do odczytu, zapisu i emulacji kluczy iButton (Dallas DS1990A, Cyfral). Ten sam port służy jednocześnie jako sonda do przechwytywania danych 1-Wire.

Flipper Zero jest w 100% Open-Source i Open-Hardware. Dostępne są pełne schematy, firmware oraz wieloplatformowe SDK. Społeczność stworzyła setki własnych aplikacji i modyfikacji firmware (Unleashed, RogueMaster, Momentum) – instalujesz je w kilka minut.
Bluetooth LE 5.0 wbudowany w Flippera pozwala parować go z aplikacją mobilną. Obsługa WiFi wymaga zewnętrznego modułu deweloperskiego – w naszym sklepie znajdziesz Feberis Pro, najbardziej zaawansowaną polską płytkę rozszerzającą z WiFi, NRF24 oraz dodatkowym Sub-GHz w jednym module. Dla podstawowego WiFi sprawdza się WiFi Devboard.
Flipper Zero z pudełka ma wszystko, co potrzebne, ale jego prawdziwa moc ujawnia się dopiero z modułami rozszerzającymi:
Najprostszą metodą jest aplikacja qFlipper (Windows, macOS, Linux) oraz oficjalna aplikacja mobilna na Androida i iOS – obie wykrywają urządzenie po podłączeniu USB lub Bluetooth, pobierają najnowszy firmware i wykonują aktualizację jednym kliknięciem.
Społeczność rozwija też alternatywne firmware (Unleashed, RogueMaster, Momentum) z dodatkowymi protokołami, regionami i nakładkami. Instalujesz je tą samą drogą – wybierając plik .tgz zamiast oficjalnej wersji. Firmware można w każdej chwili przywrócić do oryginalnego, więc eksperymentowanie nie wiąże się z ryzykiem.
To pytanie wraca regularnie po popularnych filmach na TikToku. Krótka odpowiedź: nowoczesnych samochodów Flipper Zero nie otwiera. Współczesne piloty samochodowe używają tzw. rolling code – kod jest jednorazowy i każdy kolejny jest unikalny. Nawet jeśli Flipper przechwyci sygnał, ten konkretny kod jest już nieważny.
Flipper Zero nadaje się natomiast do nauki działania starszych systemów RF (proste piloty stałokodowe), a także do legalnych zastosowań na własnym pojeździe – np. kopii zapasowej pilota do bramy garażowej czy szlabanu.
Pamiętaj: aby korzystać z pełnej funkcjonalności, potrzebna jest karta microSD. W zestawie startowym jej nie ma.

| Obudowa i sterowanie | |
| Ekran | 128 × 64 px, 1.4" LCD monochromatyczny (podświetlany) |
| Sterowanie | 5-kierunkowy D-Pad + przycisk Select |
| Bateria | LiPo 2000 mAh (do miesiąca pracy bez ładowania) |
| Wymiary | 100 × 40 × 25 mm |
| Waga | 102 g |
| Sygnalizacja | Buzzer 100–2500 Hz, silnik wibracyjny |
| Procesor i pamięć | |
| CPU | STM32WB55RG |
| Procesor aplikacyjny | ARM Cortex-M4 32-bit @ 64 MHz |
| Procesor sieciowy | ARM Cortex-M0+ @ 32 MHz |
| Pamięć | 1024 KB Flash, 256 KB SRAM |
| Storage | microSD do 64 GB |
| Łączność | USB 2.0 typ C |
| Moduł RF (Sub-GHz) | |
| Chipset | TI CC1101 |
| Pasma | 315, 433, 868, 915 MHz |
| Moc nadawania | 0 dBm (zasięg ~100 m) |
| RFID 13.56 MHz (NFC) | |
| Standardy | ISO-14443A/B, NFC Forum |
| Karty | NXP Mifare Classic / Ultralight / DESFire, FeliCa |
| RFID 125 kHz | |
| Modulacja | AM / PSK / FSK |
| Karty | EM400x, EM410x, EM420x, HIDProx, Indala, T5577 |
| GPIO | |
| Poziom logiczny | 3.3 V CMOS, tolerancja 5 V |
| Prąd na pin | do 20 mA (cyfrowy) |
| IR i Bluetooth | |
| Podczerwień | 800–950 nm, moc TX 300 mW |
| Bluetooth | BT LE 5.0, TX 0 dBm, RX -96 dBm, 2 Mbps |
| iButton 1-Wire | |
| Obsługiwane | Dallas DS1990A, Cyfral |
Sprawdź też pełną kolekcję akcesoriów Flipper Zero oraz oficjalną dokumentację Flipper Devices, aby maksymalnie wykorzystać możliwości urządzenia.
Nie ma odpowiedzi? Napisz do nas - pomagamy także po zakupie.