

Securitum
Wprowadzenie do bezpieczeństwa IT - Tom 1
- Książka
- PL
- tom 1
149,00 zł
Najniższa cena z 30 dni przed obniżką:
Chwilowo niedostępnyWysyłka z magazynu w Polsce
Powiadom mnie, gdy wróci
Wyślemy jeden mail, gdy Wprowadzenie do bezpieczeństwa IT - Tom 1 znów będzie na stanie.
Dostępne od ręki w tej kategorii
Wszystkie z kategorii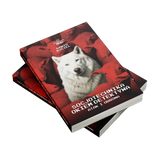
- Darmowa wysyłkaZamówienie od 350 zł · Polska: zwykle 1-2 dni robocze
- Faktura VAT do każdego zamówienia
- 14 dni na zwrotZasady zwrotu
- Pomoc techniczna po zakupie
Często kupowane razem z Wprowadzenie do bezpieczeństwa
Opis
Ksiażka sekuraka: Wprowadzenie do bezpieczeństwa IT, tom 1 to wspólne dzieło 18 autorów-praktyków, znanych w środowisku bezpieczeństwa IT w Polsce.
Jedyna taka publikacja na polskim rynku.
Kogo powinno zainteresować Wprowadzenie do bezpieczeństwa IT?
- Pracowników IT oraz chcących poznać aktualne rekomendacje zabezpieczeń
- Osoby stawiające pierwsze kroki w obszarze technicznego bezpieczeństwa IT
- Managerów IT zainteresowanych bezpieczeństwem IT
- Osoby odpowiedzialne za wdrażanie zabezpieczeń w organizacjach
- Pentesterów pragnących poszerzyć swoją wiedzę o inne obszary związane z bezpieczeństwem IT
- Osoby odpowiedzialne za monitorowanie bezpieczeństwa IT
- Osoby ciekawe aktualnych trendów w bezpieczeństwie IT
Spis treści:
1. O etyce w hakingu (Gynvael Coldwind)
2. Co każdy administrator powinien wiedzieć o bezpieczeństwie aplikacji webowych (Michał Sajdak)
3. Android – bezpieczeństwo systemu i podstawy testów penetracyjnych aplikacji mobilnych (Marek Rzepecki)
4. iOS – bezpieczeństwo systemu i podstawy testów penetracyjnych aplikacji mobilnych (Marek Rzepecki)
5. Testy penetracyjne (Marcin Piosek)
6. Wprowadzenie do Cyber Threat Intelligence (Bartosz Jerzman)
7. Modelowanie zagrożeń i analiza ryzyka aplikacji (Łukasz Basa, Wiktor Sędkowski)
8. Wprowadzenie do frameworka MITRE ATT&CK® (Wojciech Lesicki)
9. Kryptologia z lotu ptaka (Iwona Polak)
10. Wprowadzenie do bezpieczeństwa przemysłowych systemów sterowania (ICS/OT) (Marcin Dudek)
11. Bezpieczeństwo danych w spoczynku – szyfrowanie i usuwanie danych (Krzysztof Wosiński)
12. OSINT – wprowadzenie (Tomasz Turba)
13. Bezpieczeństwo fizyczne – ochrona aktywów (Tomasz Dacka)
14. Współczesny fuzzing (Marek Zmysłowski)
15. Mechanizmy uwierzytelniania wiadomości e-mail – SPF, DKIM i DMARC (Grzegorz Trawiński)
16. Hashcat - wyścig z czasem w funkcji sił i środków (Konrad Jędrzejczyk)
17. Wprowadzenie do narzędzia Metasploit (Piotr Ptaszek)
18. PowerShell w ofensywie (Paweł Maziarz)
Specyfikacja:
- Język polski
- ~942 strony, ponad 2 miliony znaków, druk w kolorze
- 18 rozdziałów 18 Autorów (spis treści poniżej)
Zasady użytkowania
Sprzęt przeznaczony jest do edukacji, badań i autoryzowanych testów bezpieczeństwa. Testuj wyłącznie własne urządzenia i systemy lub takie, na których testowanie masz zgodę uprawnionego podmiotu. Korzystając z urządzenia, przestrzegaj obowiązujących przepisów, w tym zasad dotyczących łączności radiowej i ochrony prywatności.